

Дослідники кібербезпеки знайшли в nginx – програмі, через яку сайти віддають сторінки відвідувачам, – п’ять критичних вразливостей. Через них зловмисник може без логіна й пароля виконати свій код на сервері, а в парі з іще не виправленою помилкою ядра Linux – отримати над ним повний контроль. Найнебезпечніша з помилок живе в коді nginx з 2015 року, тож оновитися адміністраторам варто негайно.
Вразливості знайшла команда Xint (компанія Theori), яка дала серії назву nginx2root і виклала демонстрації атак на окремому сайті nginx2root.com. 18 листопада компанія F5, якій належить nginx, випустила виправлені версії та бюлетень безпеки K000164058. Того ж дня попередження оприлюднила Європейська команда реагування на комп’ютерні інциденти CERT-EU.
«Рекомендовано якнайшвидше оновити NGINX, насамперед на пристроях, доступних з інтернету», – наголошують у CERT-EU.
Чому це стосується майже всіх сайтів
nginx – найпоширеніший вебсервер у світі. За даними W3Techs, на ньому працює близько третини сайтів, чий сервер вдається визначити. Його ставлять і як основний сервер, і як «вхідні двері» перед застосунками, у Docker-образах та кластерах Kubernetes.
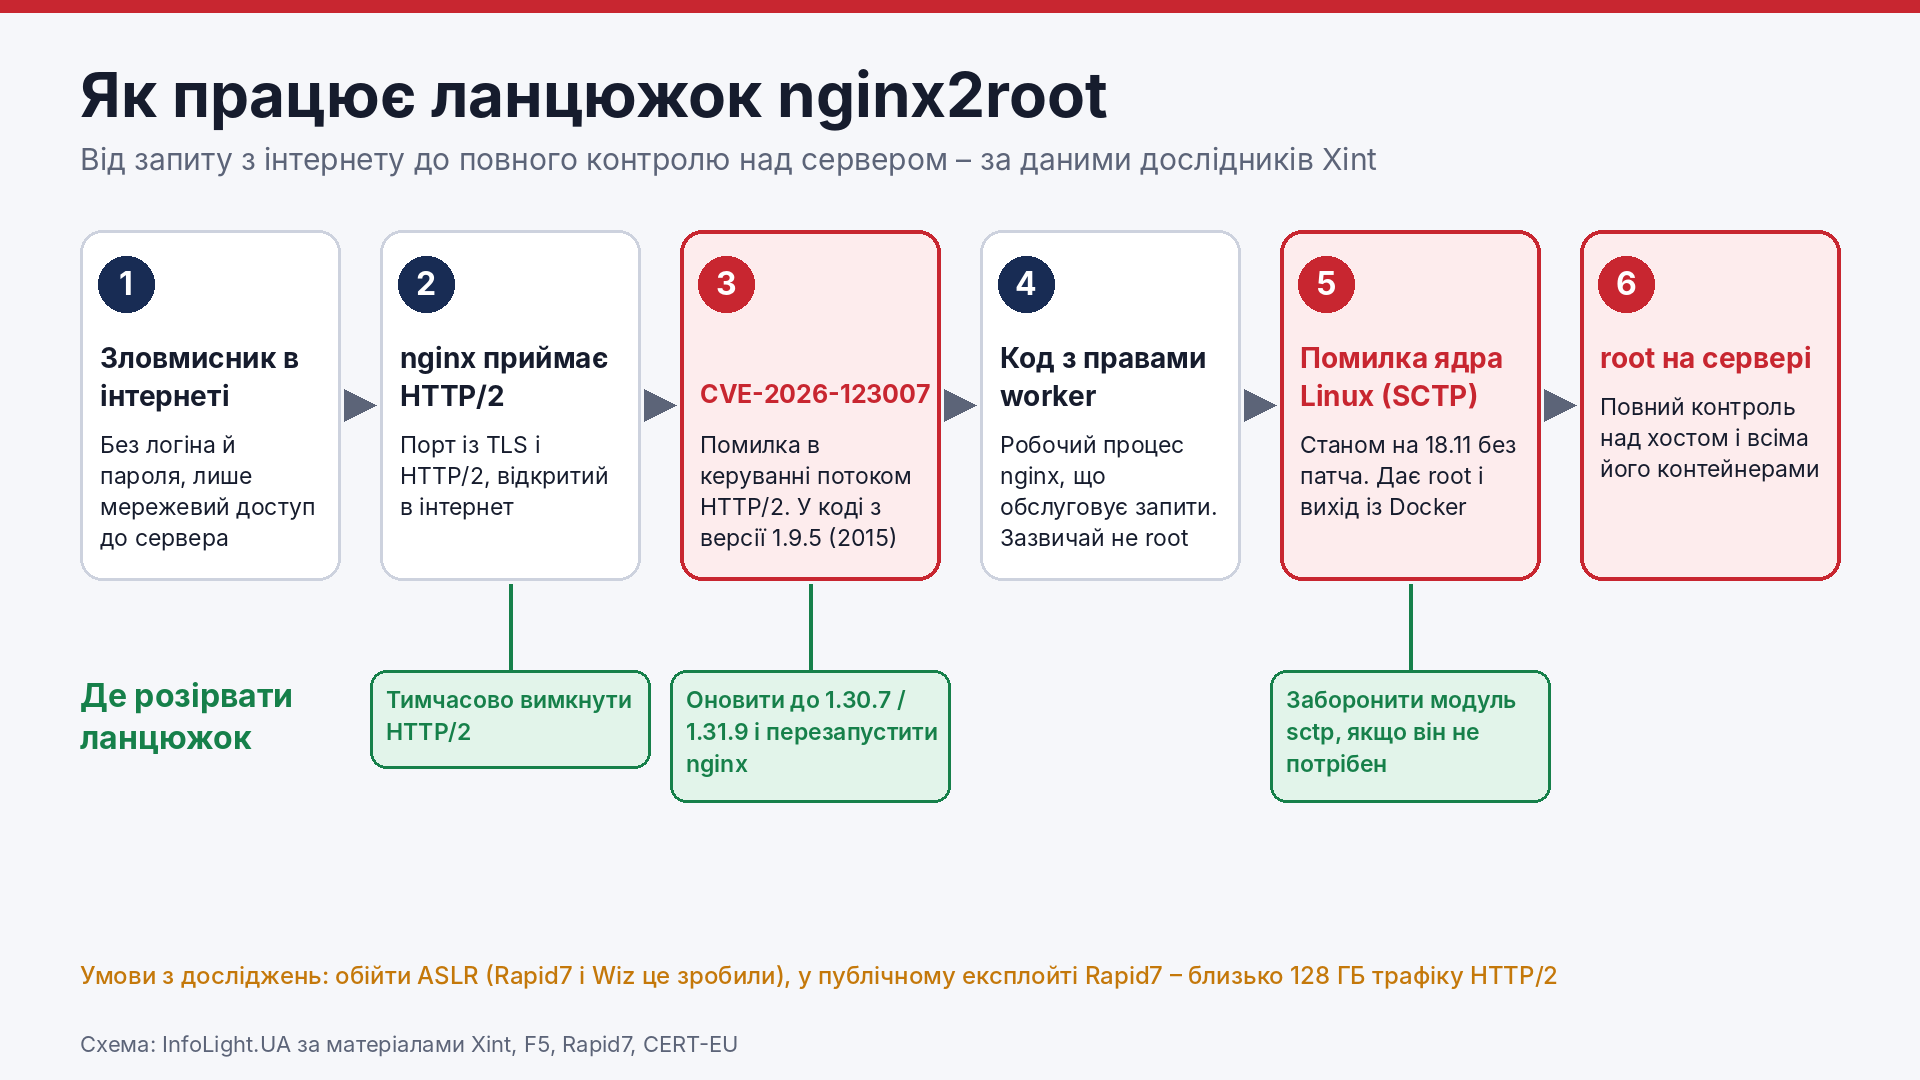
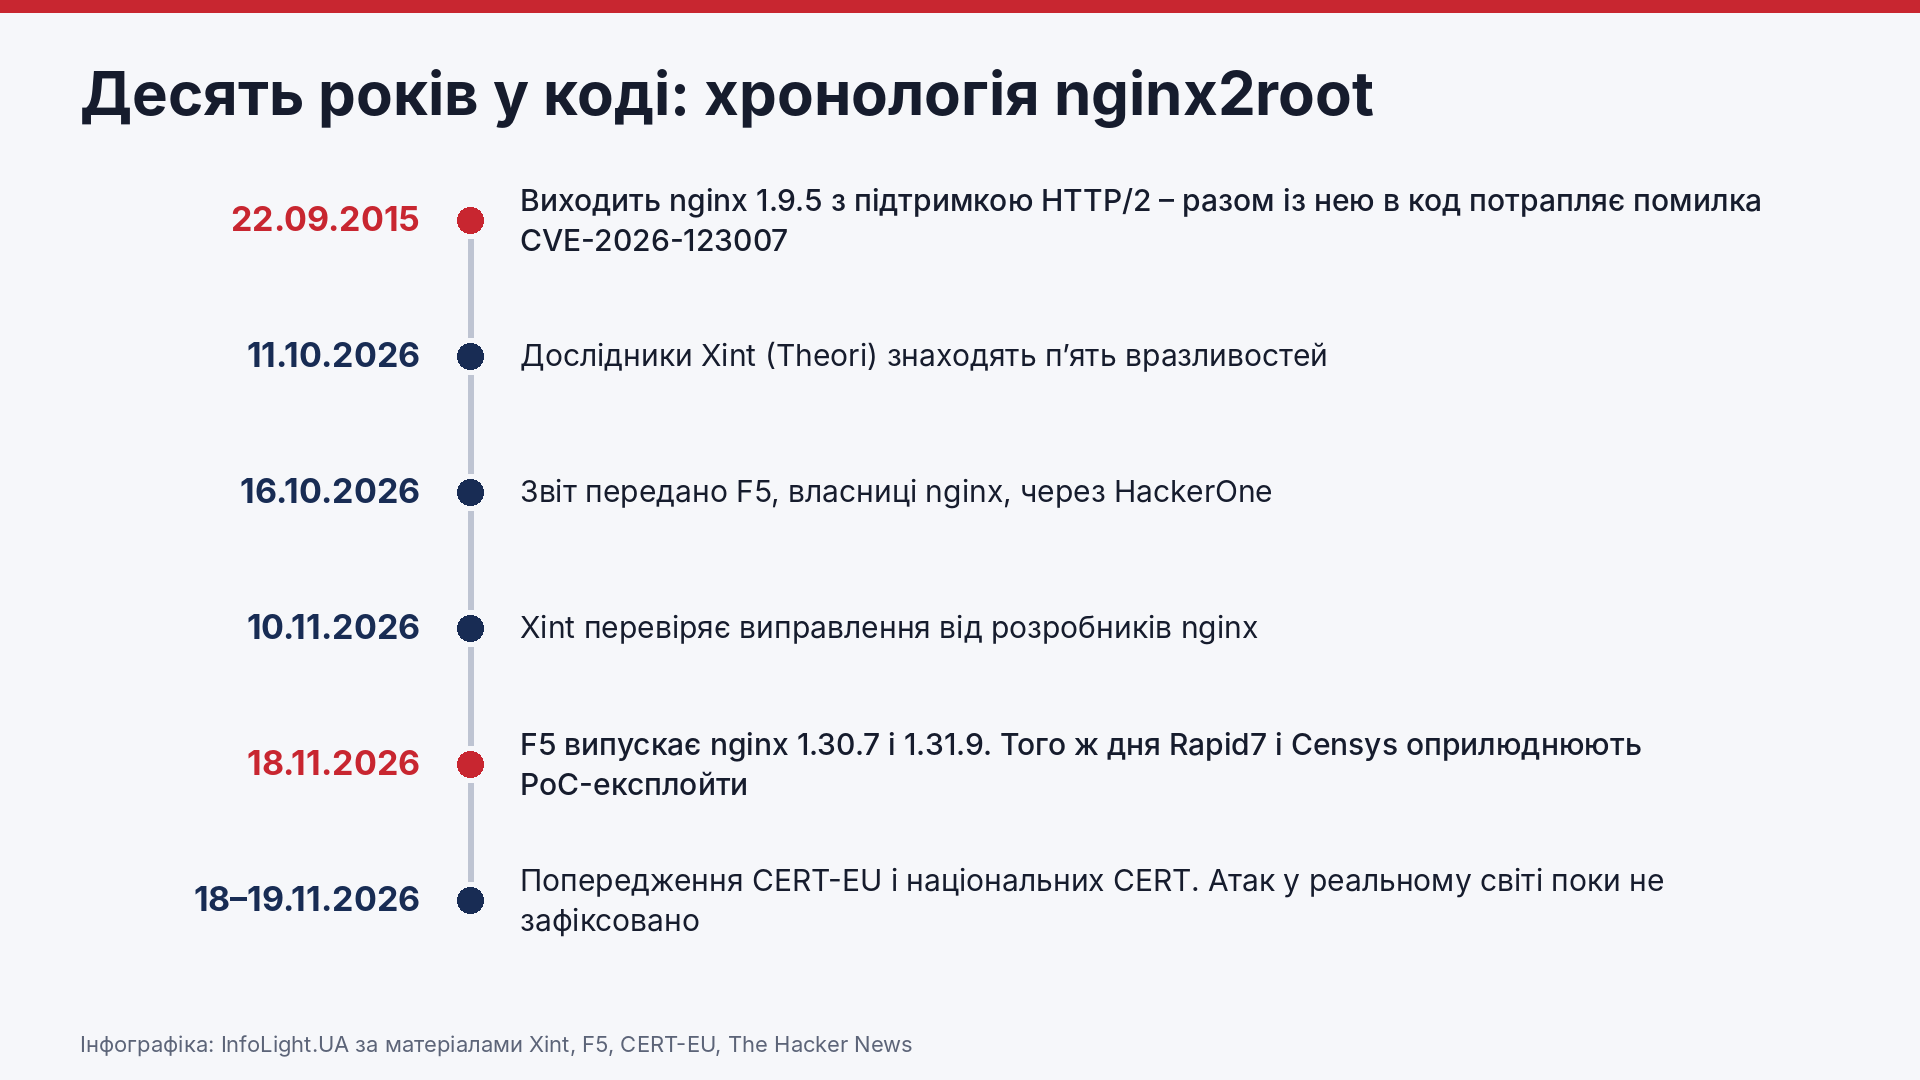
Головна вразливість, CVE-2026-123007, – помилка в тому, як nginx керує потоком даних HTTP/2. Вона з’явилася у версії 1.9.5 від 22 вересня 2015 року разом із самою підтримкою HTTP/2 і є в усіх офіційних випусках аж до 1.31.8. Компанія Wiz, яка знайшла цю ваду незалежно від Xint, показала, що атака спрацьовує навіть на сервері, який просто віддає статичні файли, без жодних застосунків і сторонніх модулів, пише SecurityWeek.
Масштаб показують дані пошукових систем для пристроїв в інтернеті. Xint нарахувала через Shodan 56,7 млн хостів із nginx; з тих, що показують номер версії, 98,9% мають версію з вразливого діапазону. Censys знайшла близько 9 млн доступних з інтернету серверів nginx з вразливою версією та увімкненим HTTP/2. Утім, це не означає, що всі вони вразливі: Ubuntu, Debian та інші дистрибутиви часто латають пакети, не змінюючи номера версії.
Що саме можуть зловмисники
Усі п’ять вразливостей дають змогу виконати код із правами робочого процесу nginx (worker) – того, що обслуговує запити відвідувачів. Зазвичай він працює не від імені адміністратора (root). F5 оцінила кожну з помилок у 9,2 бала з 10 за шкалою CVSS 4.0.
Щоб отримати повний контроль, Xint поєднала nginx2root з окремою помилкою в модулі SCTP ядра Linux, яка існує з 2018 року. Так дослідники отримали root на сервері – зокрема, «вибравшись» із Docker-контейнера на сам хост. Виправлення для ядра на момент публікації звіту ще не було.
| Вразливість | Де помилка | Коли сервер під загрозою |
|---|---|---|
| CVE-2026-123007 | Керування потоком HTTP/2 | Увімкнено HTTP/2 |
| CVE-2026-123633 | HTTP/2 разом із передаванням запитів на бекенд | Увімкнено HTTP/2, nginx працює як проксі |
| CVE-2026-121810 | HTTP/3 (QUIC) | Увімкнено HTTP/3, nginx працює як проксі |
| CVE-2026-123634 | DNS-резолвер | Адреса proxy_pass зі змінних разом із mirror або SSI |
| CVE-2026-113425 | Поштовий проксі (auth_http) | nginx працює як поштовий проксі |
Наскільки реальна загроза зараз
Атаку ускладнює захист ASLR, який розкидає дані в пам’яті випадковим чином: за даними F5, виконати код можна, лише якщо його вимкнено або обійдено. Проте Rapid7 і Wiz у своїх тестах ASLR обійшли.
Публічний експлойт від Rapid7 потребує передати серверу близько 128 ГБ трафіку HTTP/2 і працює на процесорах x86-64 з певним набором інструкцій. На каналах, повільніших за приблизно 300 Мбіт/с, атака не вкладеться в стандартний годинний ліміт з’єднання nginx, пише The Hacker News. Водночас Censys виклала на GitHub інший PoC, якому такий обсяг трафіку не потрібен.
Атак «у дикій природі» поки не зафіксовано, і до каталогу активно експлуатованих вразливостей американського агентства CISA (KEV) nginx2root станом на 19 листопада не потрапив. Але робочий код атаки вже у відкритому доступі, тож час на спокійне оновлення швидко минає.
Що робити адміністраторам
- Оновити nginx до 1.30.7 (стабільна гілка) або 1.31.9 (основна гілка). Для NGINX Plus – до 37.0.8.1 або 37.3.0.1. Офіційні Docker-образи з цими версіями вже доступні.
- Повністю перезапустити nginx. Команда reload не замінює запущений виконуваний файл, а старі з’єднання HTTP/2 залишаються живими.
- Звірити версію пакета з бюлетенем дистрибутива, якщо nginx встановлено з репозиторію Ubuntu, Debian тощо:
nginx -vможе показувати стару версію навіть після виправлення. Станом на 18 листопада Ubuntu і Debian виправлених пакетів ще не випустили. - Якщо оновитися негайно не можна – тимчасово вимкнути HTTP/2 (це закриває дві з п’яти вразливостей) і HTTP/3, обмежити поштові порти довіреними мережами, не будувати адресу proxy_pass зі змінних разом із mirror чи SSI.
- Заборонити модуль SCTP на серверах, які його не використовують: додати рядок
install sctp /bin/falseу файл .conf у теці /etc/modprobe.d/. Уже завантажений модуль це не вивантажує. - Перевірити ознаки атаки: записи «worker process … exited on signal» у журналі помилок, незвичні процеси від імені користувача nginx, довгі з’єднання HTTP/2 з великим вхідним трафіком і малою кількістю запитів у журналі доступу.
Чи відповідає сервер по HTTP/2 з інтернету, можна перевірити командою openssl s_client -connect ваш-сайт:443 -alpn h2: рядок «ALPN protocol: h2» означає, що HTTP/2 увімкнено. Детальні інструкції з перевірки й тимчасового захисту – у звіті Xint.
Це не перша критична вразливість nginx цього року: у травні F5 виправляла CVE-2026-42945, яка зачіпала версії від 0.6.27 до 1.30.0, повідомляла служба кібербезпеки Нової Зеландії. Тож регулярне оновлення вебсервера – не формальність, а базова гігієна для кожного, хто тримає сайт.
Фото: SimonWaldherr / Wikimedia Commons, CC BY-SA 4.0. Схема та інфографіка: InfoLight.UA.
